ISO 9001
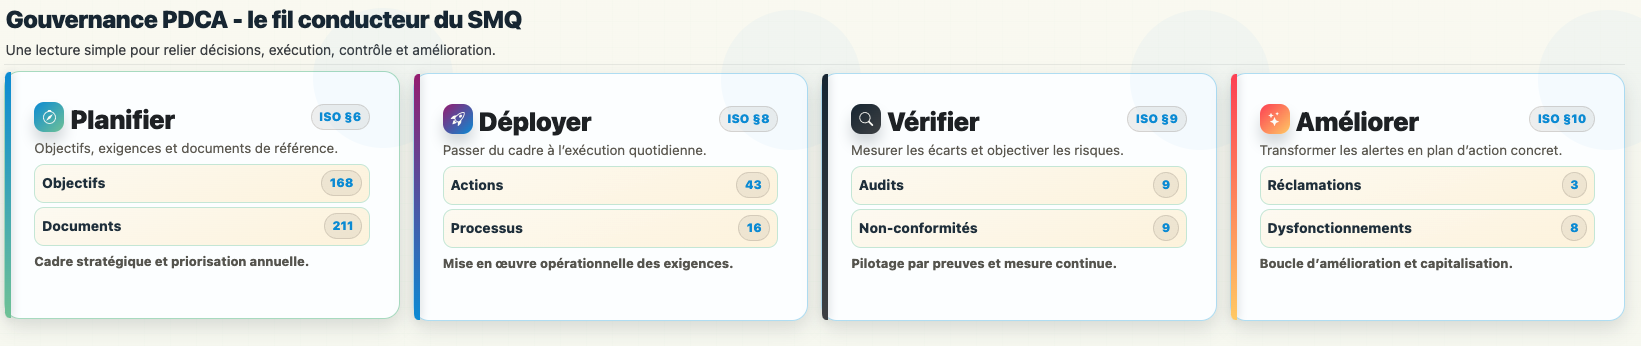
Piloter processus, objectifs, audits, non-conformités et amélioration continue.
ProcessusObjectifsAuditsActionsKPI
Solutions MAPSI
Qualité, RGPD, cybersécurité, risques, contrôle interne, continuité ou ITSM : commencez par le sujet qui vous concerne aujourd’hui et étendez MAPSI lorsque vos besoins évoluent.
Par où commencer ?
Qualité & systèmes de management
MAPSI aide les équipes qualité, QSE et formation à organiser audits, non-conformités, actions, indicateurs et preuves dans un système lisible.
Piloter processus, objectifs, audits, non-conformités et amélioration continue.
Organiser preuves, indicateurs, actions et exigences du Référentiel national qualité.
Faire vivre qualité, sécurité et environnement dans un pilotage commun.
Suivre contexte, parties intéressées, aspects, impacts, obligations, objectifs et situations d’urgence.

Privacy, cyber & conformité
Les équipes DPO, RSSI et conformité peuvent passer d’un registre ou référentiel à des risques, contrôles, incidents, plans d’action et preuves suivis.
Tenir registre, traitements, droits, DPIA, violations et conformité.
Organiser les responsabilités privacy et les actions de conformité.
Piloter SMSI, risques, contrôles, actifs, audits et amélioration.
Structurer gouvernance cyber, risques, mesures, incidents et preuves.
Suivre résilience numérique, risques TIC, incidents, tiers et contrôles.

Extension progressive
MAPSI évite de recréer les mêmes informations dans plusieurs outils spécialisés isolés.
Gouvernance, risques & assurance
MAPSI donne un cadre transverse aux directions risques, contrôle interne et audit sans remplacer les pages de détail dédiées à chaque discipline.
Relier gouvernance, risques, contrôles, audits, actions et preuves.
Identifier, évaluer, traiter et suivre les risques et opportunités.
Définir et suivre dispositifs de maîtrise et campagnes de contrôle.
Planifier les audits, documenter les constats et suivre les recommandations.

Résilience & services IT
Les équipes DSI et continuité peuvent relier services, incidents, changements, actifs, dépendances, exercices et plans d’action.
Préparer scénarios, activités critiques, dépendances, plans, exercices et actions.
Structurer services, incidents, demandes, problèmes, changements, actifs et connaissances.

Objets communs
ISO 9001 · Qualiopi · risques · PCA
ISO 27001 · NIS2 · DORA · ITSM · PCA
GRC · ISO 27001 · NIS2 · ISO 9001 · PCA · contrôle interne
Qualité · cyber · risques · audit · continuité · ITSM
RGPD · ISO · DORA · audits · contrôles · PCA
Responsabilités
ISO 9001, Qualiopi, ISO 14001, audits, actions.
RGPD, registres, droits, DPIA, violations.
ISO 27001, NIS2, risques, contrôles, incidents.
Risques, contrôles, audit, actions.
ITSM, cartographie SI, PCA, NIS2, DORA.
Objectifs, indicateurs, risques, actions, tableaux de bord.
Cas d’usage produit

Votre priorité est différente ?
Commencez par votre enjeu principal, puis reliez progressivement les autres systèmes de management au même socle.